IT- Sicherheit Prüfung WiSe24/25
Study these flashcardsFree · spaced repetition · iPhone, Android, Mac & web
All cards
1
Grundlagen: Nenne die drei Schutzziele der IT-Sicherheit
Vertraulichkeit, Integrität, Verfügbarkeit
2
Malware: Was ist ein Wurm?
Eine selbstreplizierende Malware, die sich über Netzwerke verbreitet
3
Hacking und Pentesting: Beschreibe, was ein Portscan ist
Eine Methode, um offene Ports eines Systems zu identifizieren
4
Was genau bedeutet "OSI"?
Open Systems Interconnection
5
Verschlüsselung und Kommunikationssicherheit: Erkläre, was symmetrische Verschlüsselung ist
Eine Verschlüsselungsmethode, bei der derselbe Schlüssel zum Ver- und Entschlüsseln verwendet wird.
6
Websicherheit und Anonymität im Web: Was ist das Tor-Netzwerk?
Ein Anonymitätsnetzwerk, das die IP-Adresse des Nutzers verschleiert und die Privatsphäre schützt.
7
Grundlagen: Wofür werden Subnetze verwendet?
Zur logischen Unterteilung eines Netzwerks in kleinere Segmente
8
Hacking und Pentesting: Was ist ein Ziel von Pentesting?
Schwachstellen in einem System zu finden und zu beheben.
9
Websicherheit und Anonymität im Web: Was schützt HTTPS?
Die Datenübertragung
10
Verschlüsselung und Kommunikationssicherheit: Was erzeugt ein Hash?
Eine feste Zeichenfolge.
11
Malware: Beschreibe, was ein Trojaner ist
Eine Schadsoftware, die sich als nützliche Anwendung tarnt, um unbemerkt Schaden anzurichten
12
Grundlagen: Was beschreibt das OSI-Schichtenmodell?
Es beschreibt die Kommunikation in Netzwerken in sieben Schichten
13
Hacking und Pentesting: Was ist ein Denial-of-Service-Angriff?
Ein Angriff, der die Verfügbarkeit eines Dienstes durch Überlastung verhindert.
14
Verschlüsselung und Kommunikationssicherheit: Was ist der Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung?
Symmetrisch nutzt denselben Schlüssel, asymmetrisch nutzt ein Schlüsselpaar.
15
Grundlagen: Nenne alle Schichten des OSI-Modells, am besten in korrekter Reihenfolge
Bitübertragungsschicht, Sicherungsschicht, Vermittlungsschicht, Transportschicht, Sitzungsschicht, Darstellungsschicht, Anwendungsschicht
16
Malware: Was ist ein Virus?
Eine Schadsoftware, die sich an Programme anhängt und sich durch deren Ausführung verbreitet.
17
Grundlagen
Was ist der Zweck der Bitübertragungsschicht?
Was ist der Zweck der Bitübertragungsschicht?
Sie definiert die physikalische Übertragung von Daten über ein Medium.
18
Erkläre den Unterschied zwischen IPv4 und IPv6
IPv4 verwendet 32-Bit-Adressen, während IPv6 128-Bit-Adressen verwendet, was mehr Adressraum bietet.
19
Was ist eine Subnetzmaske?
Eine Zahl, die angibt, welcher Teil einer IP-Adresse das Netzwerk und welcher Teil den Host identifiziert
20
Was ist der Unterschied zwischen Verschlüsselung und Hashing?
Verschlüsselung ist reversibel. Hashing nicht
21
Was ist Ransomware?
Eine Malware, die Daten verschlüsselt und ein Lösegeld für die Entschlüsselung fordert.
22
Was wird bei einem Brute-Force-Angriff gemacht?
Es werden alle möglichen Kombinationen von Passwörtern ausprobiert, um Zugang zu erhalten.
23
Nenne ein Tool, das häufig für Portscans verwendet wird
Nmap
24
Was ist der Unterschied zwischen Daten und Informationen?
Daten sind Rohwerte oder Fakten ohne Kontext. Informationen entstehen, wenn Daten verarbeitet und in einen sinnvollen Zusammenhang gebracht werden.
25
Welches Schutzziel wird verletzt, wenn der Mailverkehr eines Mitarbeiters durch einen Kollegen abgefangen und gelesen wird?
Das Schutzziel der Vertraulichkeit wird verletzt, da unbefugte Personen Zugriff auf sensible Inhalte erhalten.
26
Was ist der Unterschied zwischen einem aktiven und einem passiven Angriff?
Aktiver Angriff: Der Angreifer verändert Daten oder Systeme, z. B. Manipulation oder Zerstörung von Daten.
Passiver Angriff: Der Angreifer beobachtet oder belauscht Daten, ohne sie zu verändern, z. B. Abhören von Netzwerkverkehr.
Passiver Angriff: Der Angreifer beobachtet oder belauscht Daten, ohne sie zu verändern, z. B. Abhören von Netzwerkverkehr.
27
Wie wird das Risiko eines Angriffs berechnet? Berechnen Sie das Risiko für einen Hackerangriff mit einem geschätzten Schaden von 50.000 € und einer Wahrscheinlichkeit von 10 %.
Risiko = Schaden × Eintrittswahrscheinlichkeit
Risiko = 50.000 € × 0,1 = 5.000 €
Das Risiko für einen Angriff beträgt 5.000 €.
Risiko = 50.000 € × 0,1 = 5.000 €
Das Risiko für einen Angriff beträgt 5.000 €.
28
Was ist Sniffing, und welche Schutzziele werden verletzt?
Beschreibung: Abhören von Datenverkehr, z. B. durch Netzwerksniffer.
Verletzte Schutzziele: Vertraulichkeit und Privatheit.
Verletzte Schutzziele: Vertraulichkeit und Privatheit.
29
Was ist eine SQL-Injection, und welche Schutzziele werden verletzt?
Beschreibung: Einschleusen von Schadcode in SQL-Befehle zur Manipulation der Datenbank.
Verletzte Schutzziele: Integrität.
Verletzte Schutzziele: Integrität.
30
Was ist Phishing, und welche Schutzziele werden verletzt?
Nachbilden einer vertrauten Webseite, um Authentifikationsdaten zu stehlen.
Verletzte Schutzziele: Authentizität.
Verletzte Schutzziele: Authentizität.
31
Was ist ein DoS-Angriff, und welche Schutzziele werden verletzt?
Beschreibung: Überlastung eines Systems, um es unzugänglich zu machen.
Verletzte Schutzziele: Verfügbarkeit.
Verletzte Schutzziele: Verfügbarkeit.
32
Was ist Spoofing, und welche Schutzziele werden verletzt?
Beschreibung: Vortäuschen einer falschen Identität während der Kommunikation.
Verletzte Schutzziele: Authentizität.
Verletzte Schutzziele: Authentizität.
33
War der Angriff aus der Log-Datei bereits erfolgreich?
Nein, der Angriff war nicht erfolgreich, da alle kritischen Dateizugriffe mit einem HTTP-Statuscode 404 (nicht gefunden) quittiert wurden.
34
Kann der Angriff erfolgreich werden?
Ja, der Angriff könnte erfolgreich werden, wenn die Zielsysteme verwundbare oder ungeschützte Dateien wie sql/index.php oder phpmyadmin/index.php bereitstellen
35
Ist der Angriff relevant?
Ja, der Angriff ist relevant, da er typische Muster eines automatisierten Scans nach Schwachstellen zeigt, was auf einen potenziellen Exploit-Versuch hinweist.
36
Welche Gegenmaßnahmen sollten ergriffen werden?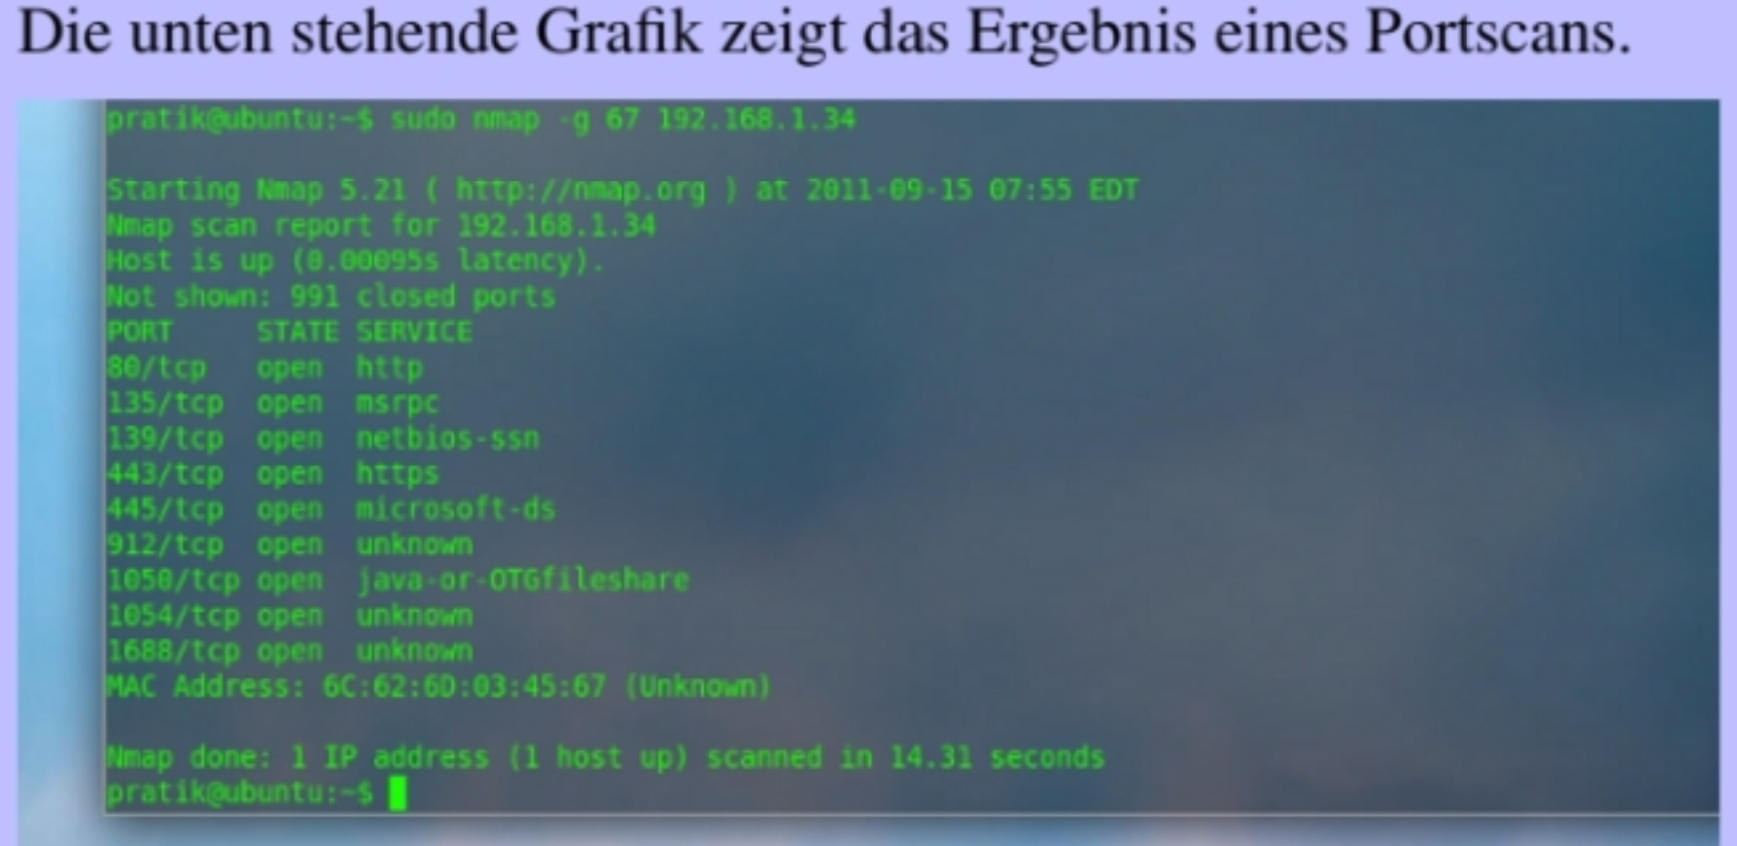
1. Unerwünschte IP-Adressen blockieren (z. B. durch eine Firewall).
2. Sicherheitsupdates für alle Systeme und Software einspielen.
3. Intrusion Detection Systeme (IDS) implementieren, um ähnliche Angriffe zu erkennen.
2. Sicherheitsupdates für alle Systeme und Software einspielen.
3. Intrusion Detection Systeme (IDS) implementieren, um ähnliche Angriffe zu erkennen.
37
1. Analysieren Sie die TCP Pakete im folgenden Log-Datei-Auszug.
Deuten diese Pakete auf einen Angriff hin? Wenn ja auf welchen.
23:25:32.260789 x.alibaba.org.4086 > 134.169.35.100:23 SYN 23:25:32.275466 x.alibaba.org.4086 > 134.169.35.101:23 SYN 23:25:32.279123 x.alibaba.org.4086 > 134.169.35.119:23 SYN 23:25:32.289234 x.alibaba.org.4086 > 134.169.35.126:23 SYN 23:25:32.292345 x.alibaba.org.4086 > 134.169.35.138:23 SYN 23:25:32.301234 x.alibaba.org.4086> 134.169.35.142:23 SYN 23:25:32.303251 x.alibaba.org.4086 > 134.169.35.143:23 SYN 23:25:32.305972 x.alibaba.org.4086 > 134.169.35.153:23 SYN
Ja, diese Pakete deuten auf einen möglichen SYN-Flood-Angriff oder Telnet-Scanning-Angriff hin.
Ein SYN-Flood-Angriff ist ein Denial-of-Service-Angriff, bei dem die Quelle versucht, das Ziel mit einer Flut von Verbindungsanfragen zu überlasten.
Ein Telnet-Scanning-Angriff wird verwendet, um offene Telnet-Ports zu finden, die potenziell für unerlaubte Zugriffe ausgenutzt werden können.
Ein SYN-Flood-Angriff ist ein Denial-of-Service-Angriff, bei dem die Quelle versucht, das Ziel mit einer Flut von Verbindungsanfragen zu überlasten.
Ein Telnet-Scanning-Angriff wird verwendet, um offene Telnet-Ports zu finden, die potenziell für unerlaubte Zugriffe ausgenutzt werden können.
38
Welche Besonderheiten zeigen die SYN-Pakete?
23:25:32.260789 x.alibaba.org.4086 > 134.169.35.100:23 SYN
23:25:32.275466 x.alibaba.org.4086 > 134.169.35.101:23 SYN
23:25:32.279123 x.alibaba.org.4086 > 134.169.35.119:23 SYN
23:25:32.289234 x.alibaba.org.4086 > 134.169.35.126:23 SYN
23:25:32.292345 x.alibaba.org.4086 > 134.169.35.138:23 SYN
23:25:32.301234 x.alibaba.org.4086> 134.169.35.142:23 SYN
23:25:32.303251 x.alibaba.org.4086 > 134.169.35.143:23 SYN
23:25:32.305972 x.alibaba.org.4086 > 134.169.35.153:23 SYN
Alle Pakete stammen von derselben Quelle (x.alibaba.org.4086).
Die Zieladresse wechselt ständig, aber der Port bleibt gleich (Port 23, Telnet).
Die Pakete werden in schneller Folge gesendet, was auf ein automatisiertes Tool hindeutet.
Die Zieladresse wechselt ständig, aber der Port bleibt gleich (Port 23, Telnet).
Die Pakete werden in schneller Folge gesendet, was auf ein automatisiertes Tool hindeutet.
39
Die unten stehende Grafik zeigt das Ergebnis eines Portscans. Wie lautet die IP-Adresse des gescannten Rechners?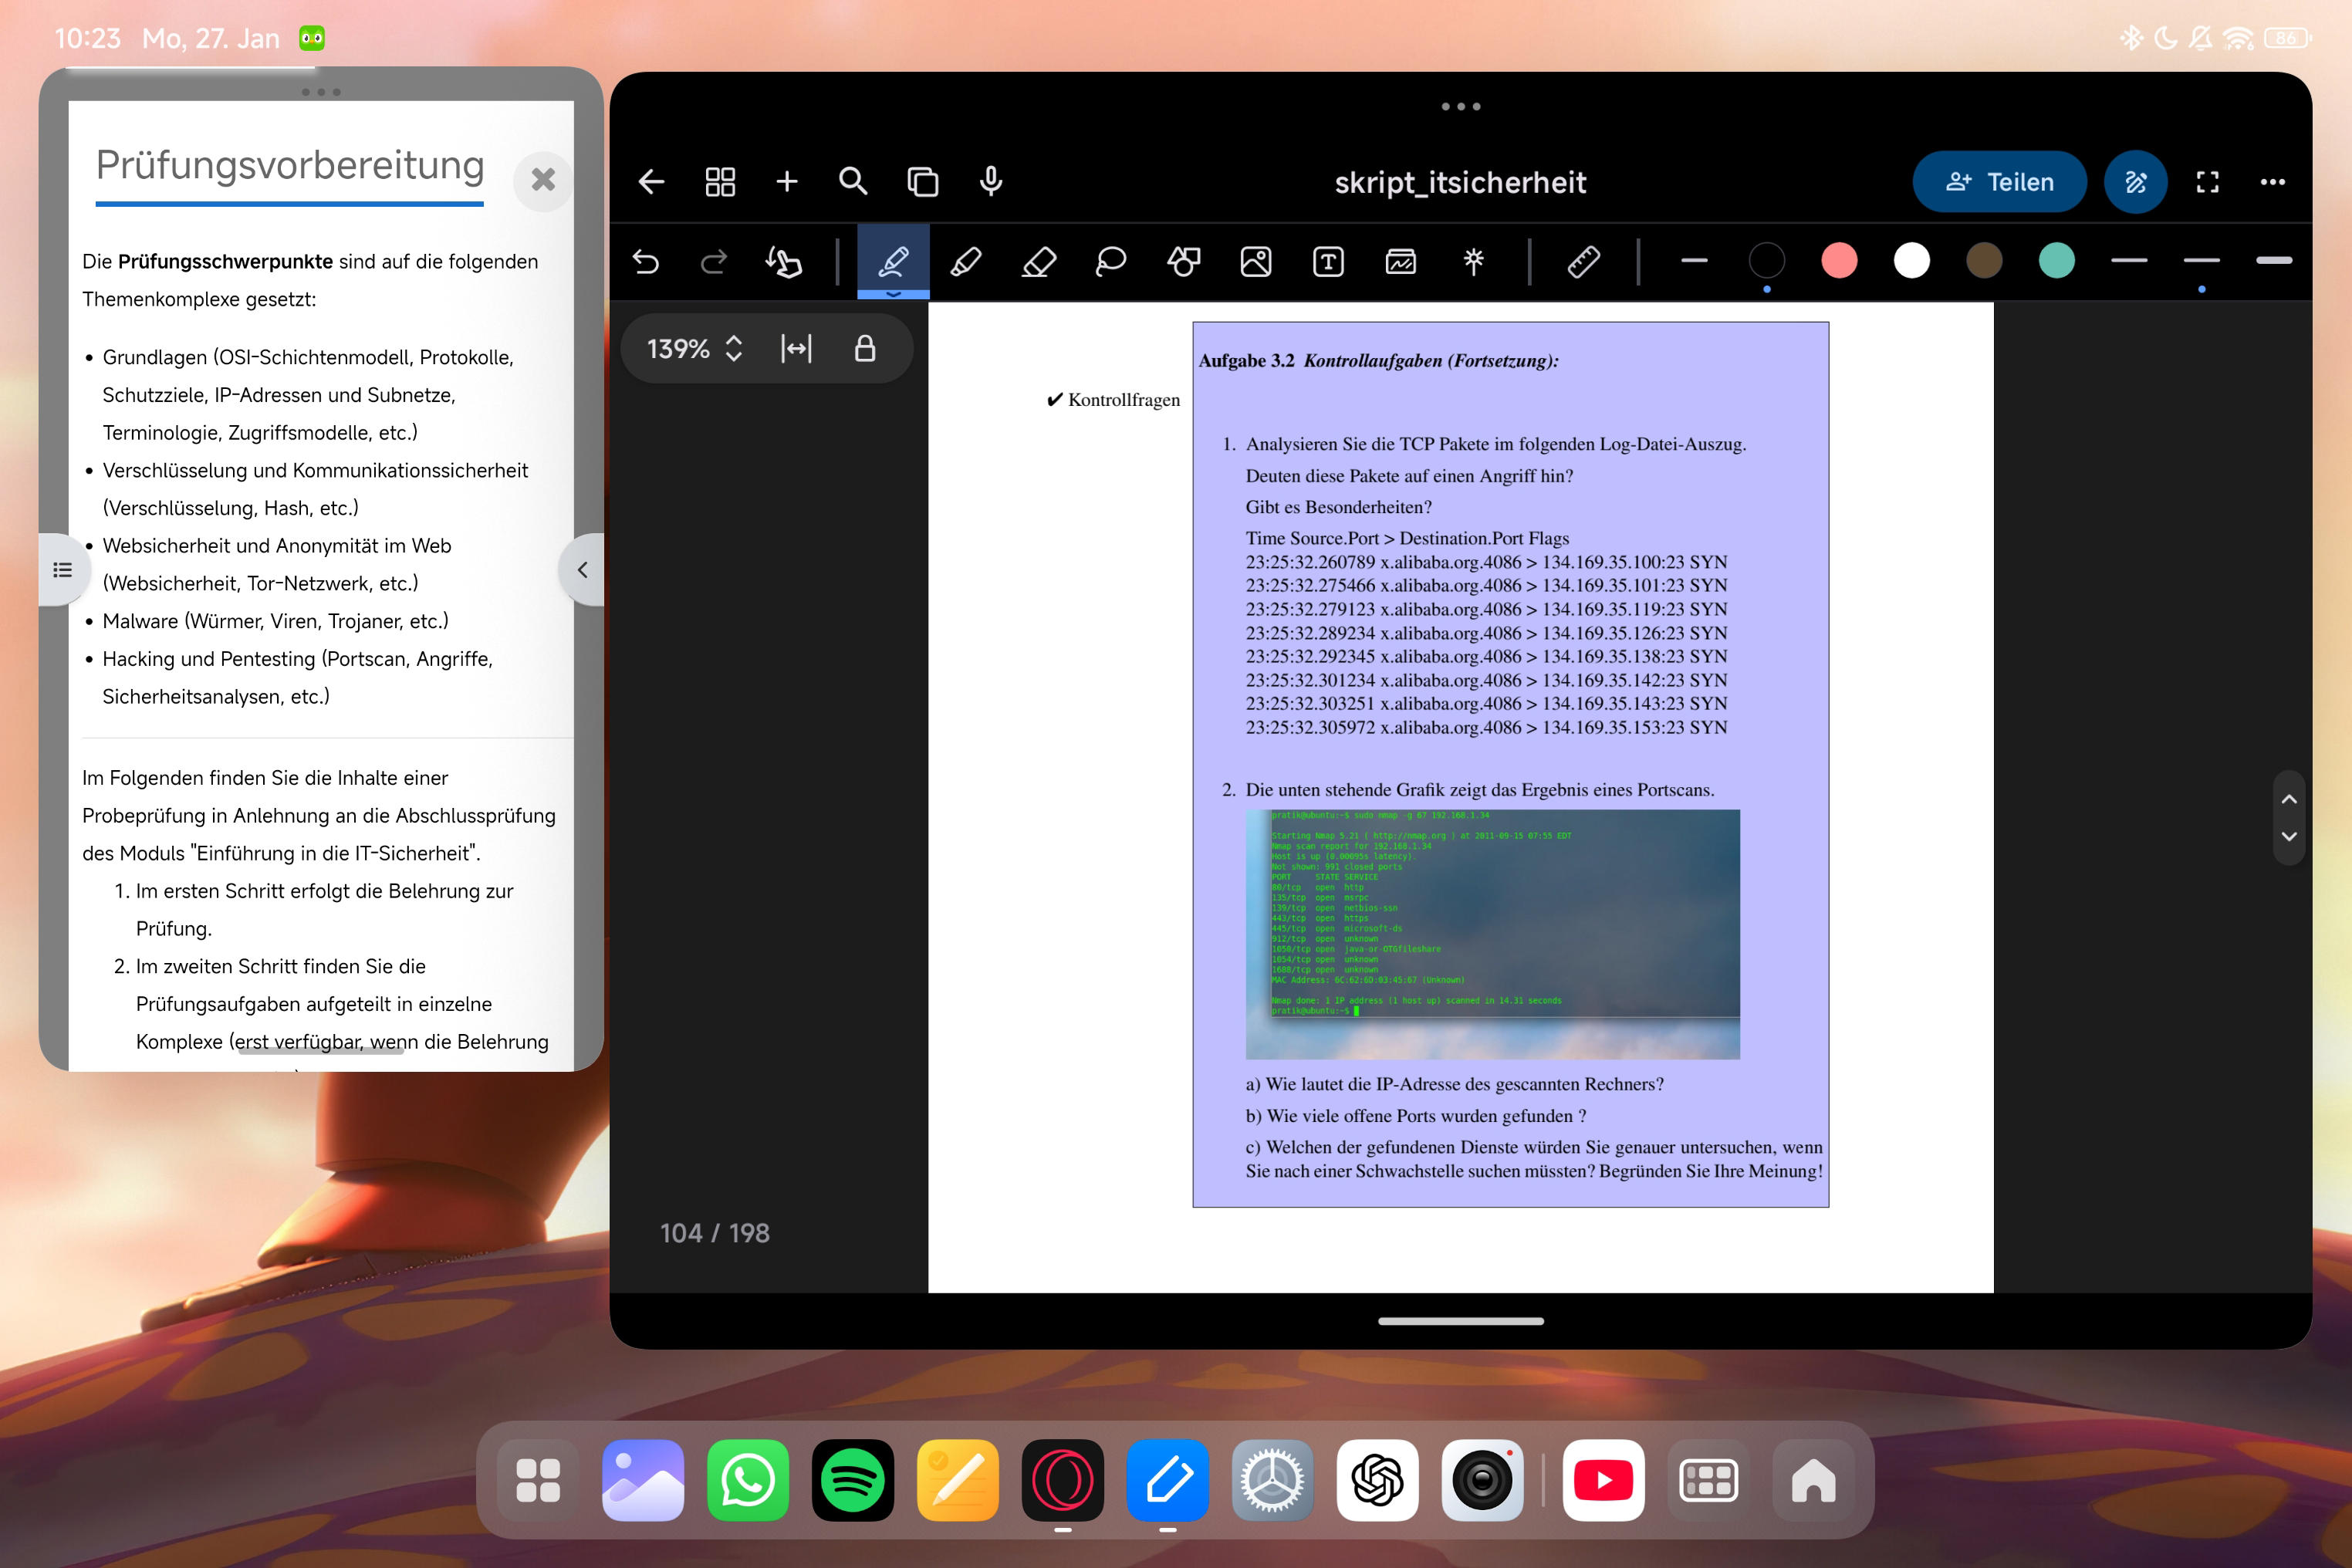
192.168.1.34
40
Wie viele offene Ports wurden gefunden ?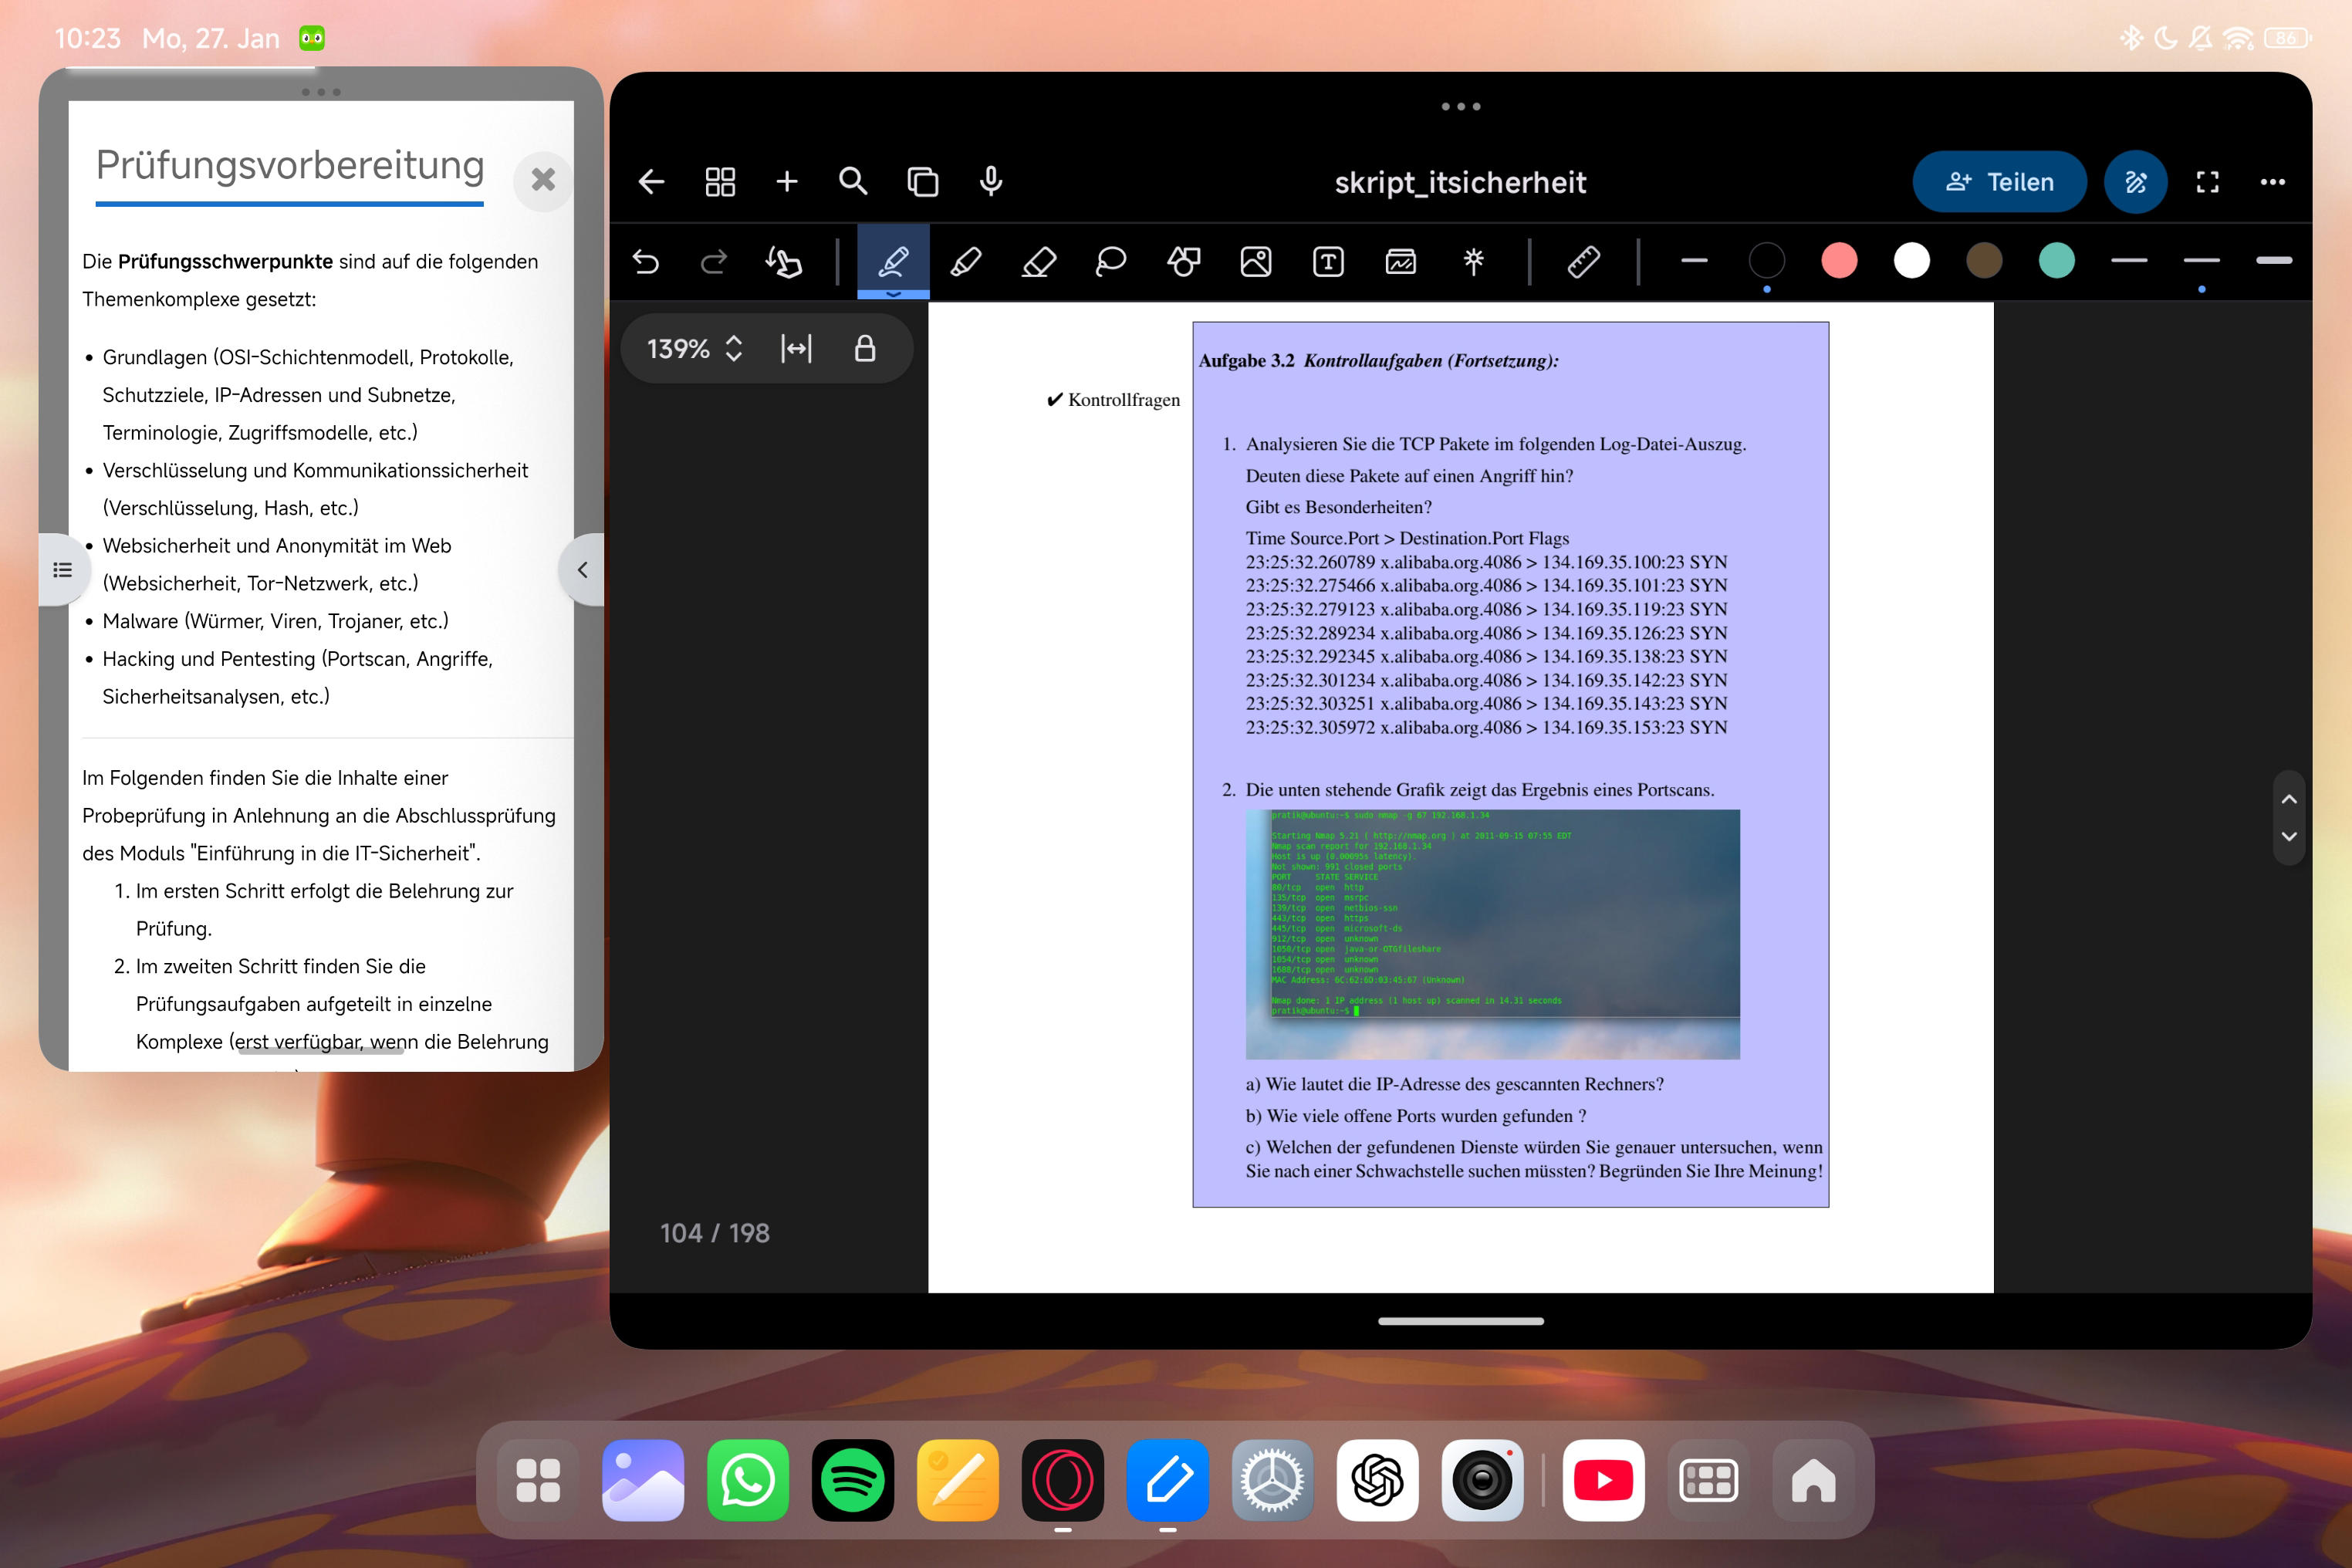
9 offene Ports
41
Welche dieser Dienste sollte man genauer betrachten?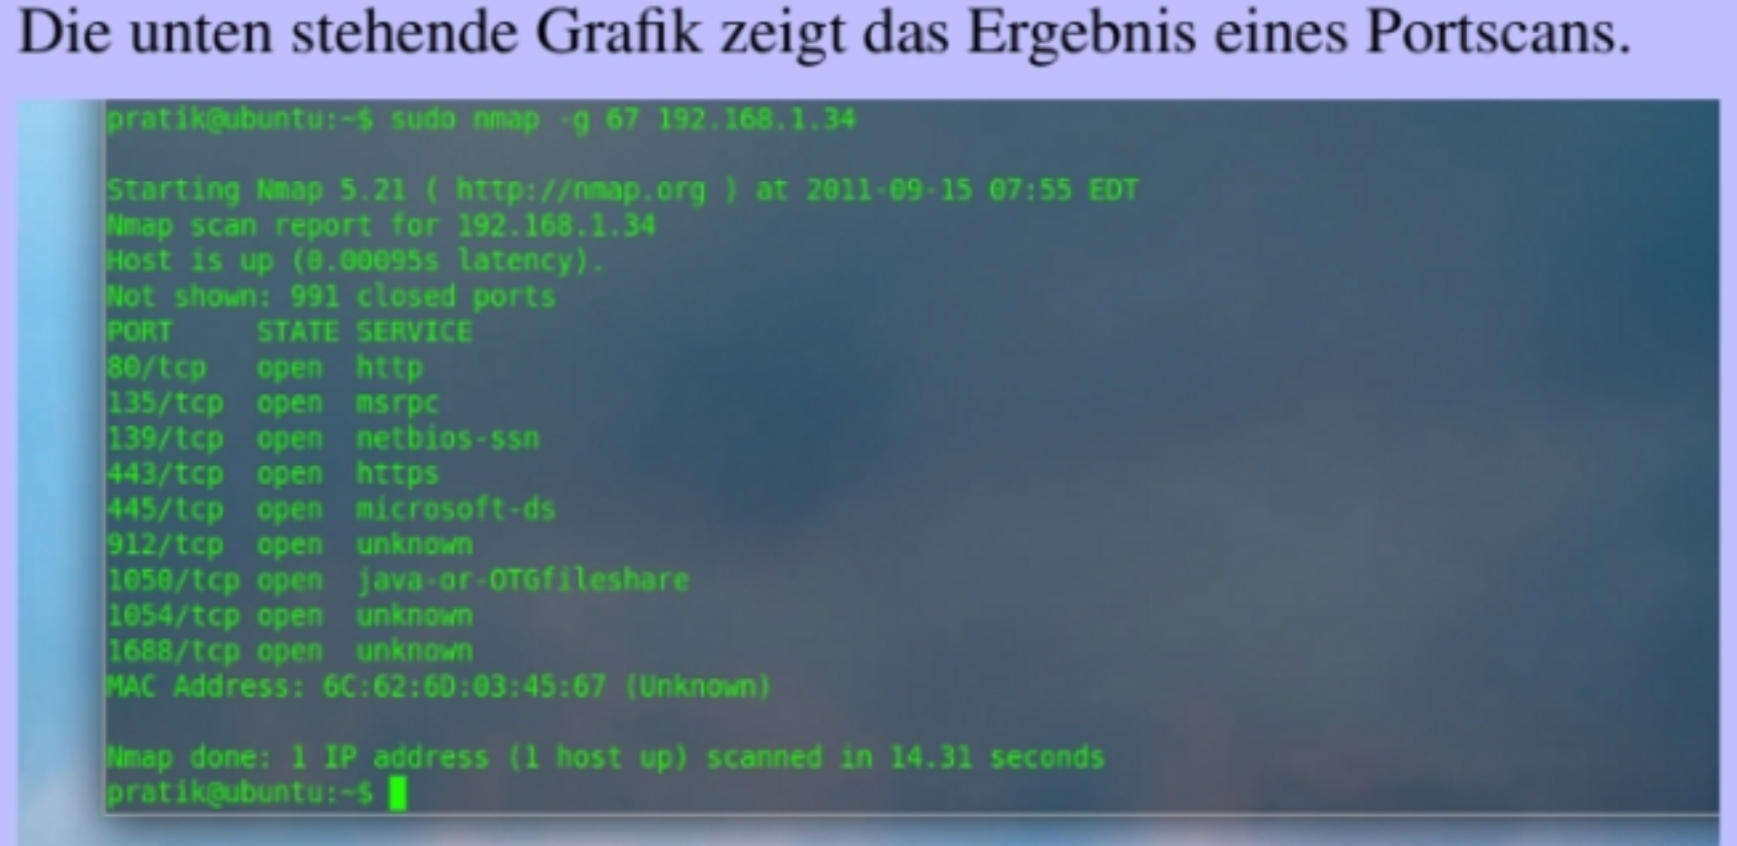
Man sollte den Dienst Microsoft-DS (Port 445/tcp) genauer untersuchen, da er häufig mit SMB (Server Message Block) verbunden ist, einem Protokoll, das bekannt für Schwachstellen wie EternalBlue ist. Diese Schwachstellen werden oft für Ransomware-Angriffe und unbefugten Zugriff genutzt. Da SMB oft in Windows-Umgebungen verwendet wird, ist dieser Dienst ein häufiges Ziel für Angreifer.
42
Was genau (welches Identifikationsmerkmal) wird bei der Verwendung des TOR-Netzwerkes anonymisiert?
Anonymisiert wird die IP-Adresse des Benutzers.
43
TOR arbeitet mit einer sogenannten Proxy-Kaskade. Wie viele Rechner sind i.d.R. am Aufbau einer Route im TOR-Netzwerk beteiligt?
Eine Route im TOR-Netzwerk besteht i.d.R. aus drei Rechnern (Entry Node, Relay Node, Exit Node).
44
Benennen Sie mindestens ein weiteres Verfahren zum anonymen Surfen im Netz!
VPN (Virtual Private Network)
45
Unter welchen Umständen kann die Anonymität des Benutzers dennoch aufgedeckt werden, wenn er sich im TOR-Netzwerk bewegt? Benennen Sie mindestens zwei Möglichkeiten!
Mögliche Aufdeckung der Anonymität:
Wenn der Benutzer personenbezogene Daten eingibt.
Überwachung des Exit-Nodes durch Angreifer.
Wenn der Benutzer personenbezogene Daten eingibt.
Überwachung des Exit-Nodes durch Angreifer.
46
Was genau ist ein Computerwurm? Inwieweit unterscheidet er sich von einem Virus?
Betrachten Sie den Programmausschnitt. Was versucht der Wurm offenbar zu machen?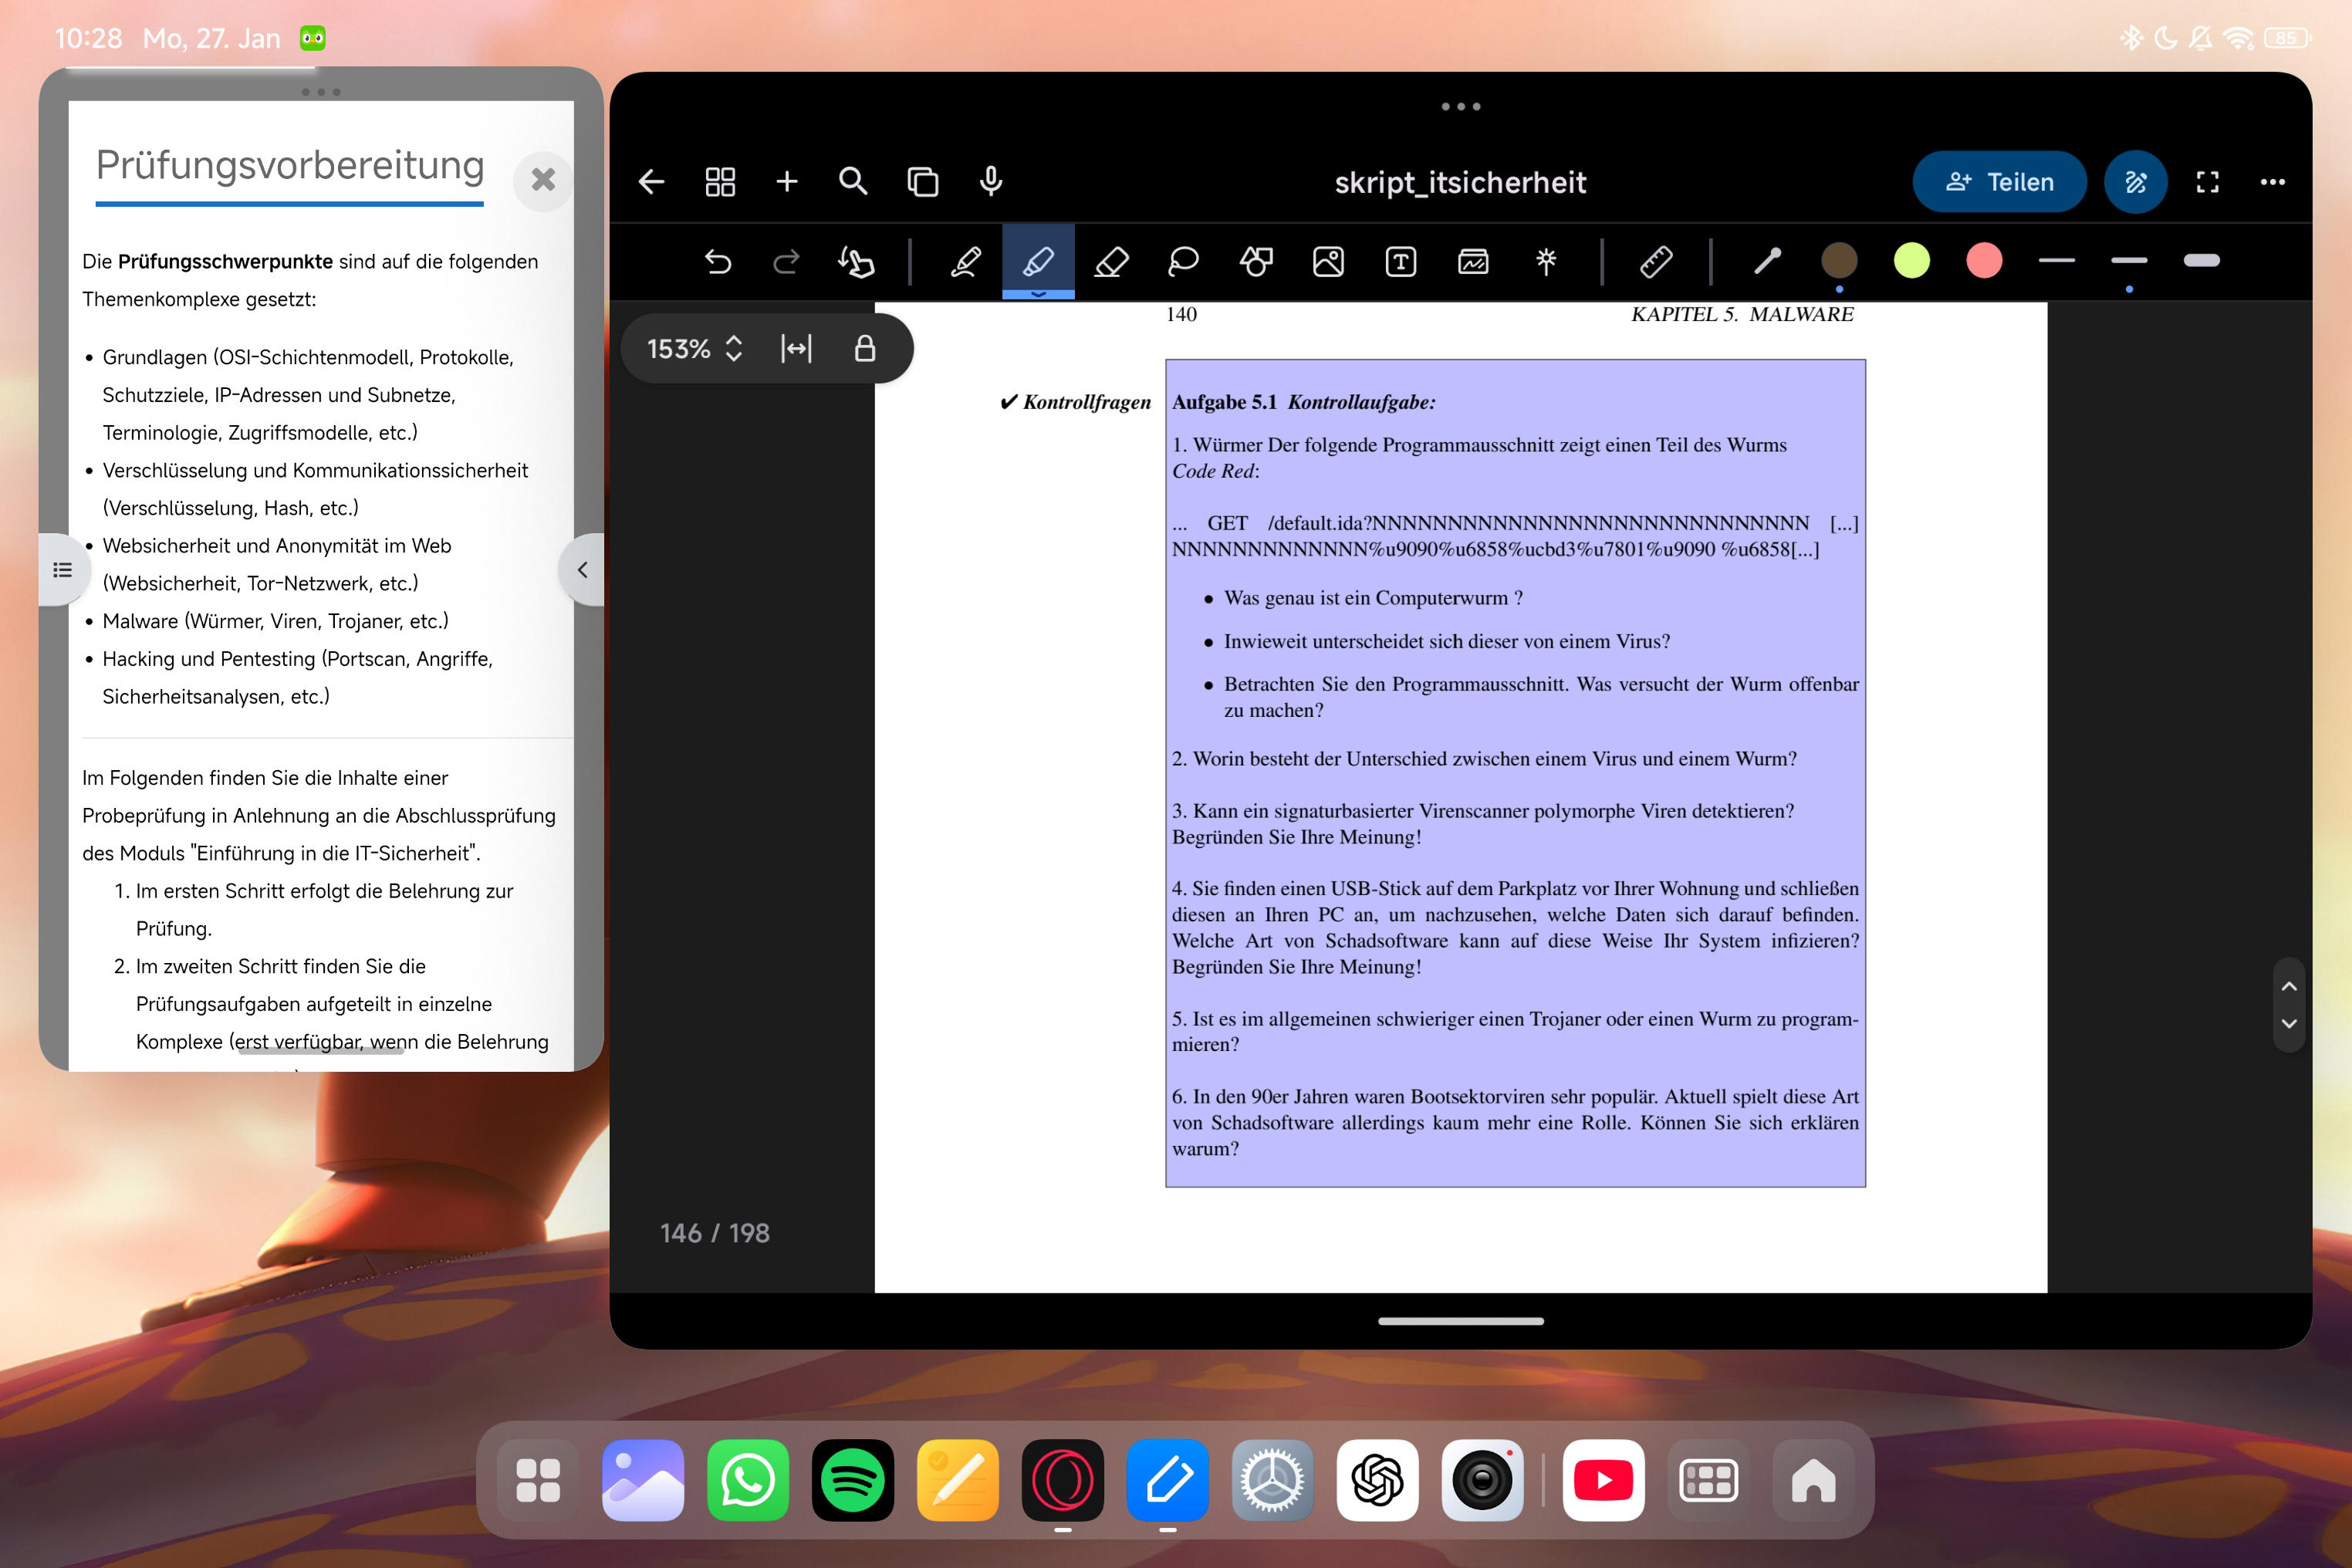
Betrachten Sie den Programmausschnitt. Was versucht der Wurm offenbar zu machen?
Ein Wurm verbreitet sich selbstständig, ein Virus benötigt ein Wirtsprogramm. Der Code Red-Wurm versucht, Schwachstellen in Webservern auszunutzen und Speicher mit Schadcode zu füllen.
47
Worin besteht der Unterschied zwischen einem Virus und einem Wurm?
Ein Virus hängt sich an ein Wirtsprogramm, ein Wurm verbreitet sich eigenständig.
48
Kann ein signaturbasierter Virenscanner polymorphe Viren detektieren? Begründen Sie Ihre Meinung.
Nein, polymorphe Viren verändern ihren Code ständig. Signaturbasierte Scanner erkennen sie nur schwer.
49
Sie finden einen USB-Stick auf dem Parkplatz vor Ihrer Wohnung und schließen diesen an Ihren PC an, um nachzusehen, welche Daten sich darauf befinden. Welche Art von Schadsoftware kann auf diese Weise Ihr System infizieren? Begründen Sie Ihre Meinung!
Trojaner oder Würmer. Ein USB-Stick kann autorun.inf-Dateien oder infizierte Programme enthalten, die Schadcode ausführen.
50
Ist es im Allgemeinen schwieriger, einen Trojaner oder einen Wurm zu programmieren?
Würmer sind schwieriger zu programmieren, da sie selbstständige Verbreitungsmechanismen benötigen.
51
In den 90er Jahren waren Bootsektorviren sehr populär. Aktuell spielt diese Art von Schadsoftware allerdings kaum mehr eine Rolle. Können Sie sich erklären, warum?
Bootsektorviren sind selten, da moderne Systeme Sicherheitsmechanismen wie Secure Boot nutzen und selten von Wechseldatenträgern gebootet wird.